

Dal 2 agosto 2026 l’AI Act è entrato nella sua fase operativa: le autorità nazionali di vigilanza hanno pieni poteri, comprese le ispezioni, e possono chiedere conto anche degli obblighi già applicabili dal 2025.
Nelle stesse settimane il Digital Omnibus, un provvedimento normativo che ha introdotto modifiche sull'applicazione dell'AI Act nell'intera Unione Europea, ha rinviato una parte del Regolamento, e si è diffusa l’idea che l’intera applicazione sia slittata. Il rinvio riguarda però i soli sistemi ad alto rischio: divieti, trasparenza, sanzioni e obbligo di alfabetizzazione restano alle date previste.
Sono obblighi che toccano anche le aziende che si limitano a utilizzare l’intelligenza artificiale senza svilupparla. Chi apre ChatGPT, Copilot o Gemini per scrivere una mail, analizzare dati o generare codice è un deployer ai sensi del Regolamento, con responsabilità precise.
Vediamo cosa prevede l’AI Act, a chi si applica, quali obblighi sono già esigibili e quali scadenze mettere in agenda.
Cos’è l’AI Act e cosa è cambiato dal 2 agosto 2026
L’AI Act è il Regolamento (UE) 2024/1689, in vigore dal 1° agosto 2024 e applicabile per fasi successive. Disciplina il modo in cui i sistemi di intelligenza artificiale vengono immessi sul mercato e utilizzati nell’Unione Europea, con obblighi graduati in base al livello di rischio per le persone.
Tre elementi ne definiscono la portata.
- È un Regolamento, non una Direttiva: si applica direttamente in tutti gli Stati membri, senza decreto di recepimento nazionale.
- Copre l’intera catena del valore: gli obblighi riguardano sia chi sviluppa i sistemi (fornitori) sia chi li utilizza in ambito professionale (deployer).
- In Italia si affianca alla Legge 132/2025, che designa le autorità nazionali: ACN vigila e sanziona, AgID notifica e accredita.
Dal 2 agosto 2026 sono operativi:
- gli obblighi di trasparenza (art. 50): chatbot, deepfake e contenuti generati o manipolati dall’AI vanno dichiarati;
- la vigilanza e le sanzioni: le autorità nazionali esercitano pieni poteri di controllo sugli obblighi diventati applicabili. L'impianto sanzionatorio verso fornitori e deployer (art. 99) è invece già applicabile dal 2 agosto 2025;
- la verifica dell’art. 4: l’obbligo di alfabetizzazione esiste dal 2 febbraio 2025, da agosto 2026 può essere accertato;
- i poteri sanzionatori sui modelli per finalità generali (GPAI): dal 2 agosto 2026 la Commissione, tramite l'AI Office, può infliggere sanzioni ai fornitori ai sensi dell'art. 101.
Sul rinvio annunciato con il Digital Omnibus on AI serve una precisazione. Il Regolamento (UE) 2026/1744, in vigore dal 27 luglio 2026, ha spostato al 2 dicembre 2027 e al 2 agosto 2028 gli obblighi sui sistemi ad alto rischio, e nient’altro: alfabetizzazione, trasparenza, divieti e sanzioni non sono stati toccati. Si tratta inoltre di un intervento distinto dal pacchetto Omnibus sulla rendicontazione di sostenibilità, che agisce su CSRD e CSDDD.
Quali sono i quattro livelli di rischio dell’AI Act
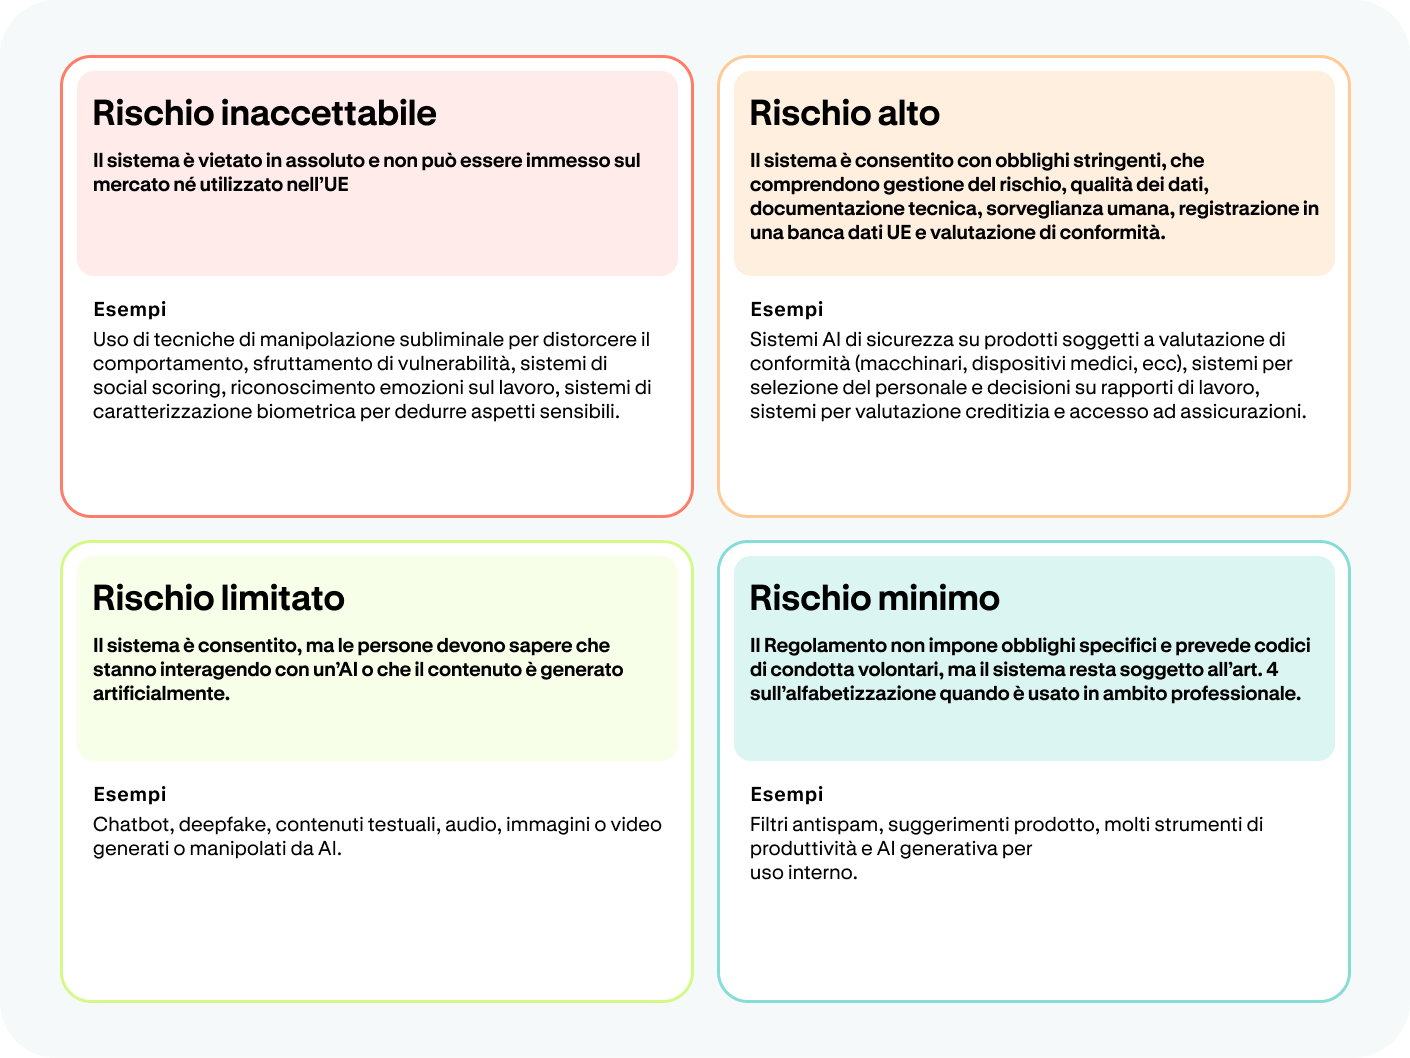
Il Regolamento non tratta tutti i sistemi allo stesso modo: più alto è il rischio per le persone, più stringenti sono gli obblighi. Ogni sistema ricade in uno di questi quattro livelli.
- Rischio inaccettabile (art. 5): il sistema è vietato in assoluto e non può essere immesso sul mercato né utilizzato nell’UE. Rientrano qui le tecniche di manipolazione subliminale per distorcere il comportamento, lo sfruttamento delle vulnerabilità, il social scoring, il riconoscimento delle emozioni sul luogo di lavoro e la categorizzazione biometrica per dedurre aspetti sensibili.
- Rischio alto (art. 6 e allegato III): il sistema è consentito con obblighi stringenti, che comprendono gestione del rischio, qualità dei dati, documentazione tecnica, sorveglianza umana, registrazione in una banca dati UE e valutazione di conformità. Alcuni esempi: sistemi di sicurezza su prodotti soggetti a valutazione di conformità come macchinari e dispositivi medici, sistemi per la selezione del personale e le decisioni sui rapporti di lavoro, sistemi per la valutazione creditizia e l’accesso alle assicurazioni.
- Rischio limitato (art. 50): il sistema è consentito, ma le persone vanno informate. Devono sapere che stanno interagendo con un’AI o che il contenuto è generato artificialmente. Alcuni esempi: chatbot, deepfake, testi, audio, immagini e video generati o manipolati.
- Rischio minimo (art. 95): il Regolamento non impone obblighi specifici. L'art. 95 si limita a prevedere l'adozione di codici di condotta volontari. Il sistema resta comunque soggetto all'art. 4 sull'alfabetizzazione quando è usato in ambito professionale. Alcuni esempi: filtri antispam, suggerimenti prodotto, gran parte degli strumenti di produttività e di AI generativa per uso interno.
Per la quasi totalità delle aziende che usano AI generativa al lavoro, gli strumenti in uso ricadono tra rischio limitato e rischio minimo. In questi casi non servono certificazioni né organismi notificati, al contrario, sono necessarie (e già esigibili) trasparenza e alfabetizzazione.
A chi si applica l’AI Act
L’AI Act si applica lungo tutta la catena del valore dell’intelligenza artificiale, a prescindere dal settore e, in molti casi, anche dalla sede legale dell’azienda.
I soggetti coinvolti sono:
- fornitori e deployer di sistemi di AI, cioè chi li sviluppa e chi li utilizza;
- importatori e distributori: soggetti stabiliti nell’UE che immettono sul mercato o mettono a disposizione sistemi di AI, facilitandone la distribuzione;
- rappresentanti autorizzati: soggetti nell’UE con mandato da un fornitore extra UE per adempiere agli obblighi del Regolamento per suo conto;
- fabbricanti di prodotti che integrano AI con il proprio marchio.
Sul piano territoriale il Regolamento riguarda le aziende stabilite nell’Unione Europea e le aziende extra UE i cui sistemi di AI sono immessi sul mercato europeo o il cui output viene utilizzato nell’UE.
Restano fuori dal perimetro l’uso esclusivamente militare, di difesa e di sicurezza nazionale, la ricerca e lo sviluppo scientifico, la cooperazione internazionale di polizia e l’uso personale non professionale.
La categoria che sfugge più spesso è quella dei deployer, cioè chi utilizza sistemi AI. La tua azienda lo è già se:
- usa ChatGPT, Copilot, Gemini o strumenti simili per email, testi, analisi o codice;
- ha un chatbot o un assistente vocale sul sito;
- usa l’AI per lo screening dei CV, la valutazione dei fornitori o le previsioni;
- ha integrato funzioni di AI in un software gestionale.
Per PMI e start-up il Regolamento prevede un trattamento agevolato, pensato per non frenare l’innovazione: accesso prioritario e gratuito ai sandbox normativi di sperimentazione, moduli semplificati per la documentazione tecnica e riduzioni proporzionali delle tariffe per la valutazione di conformità. Sono misure rivolte soprattutto a chi sviluppa sistemi ad alto rischio.
Cosa prevede l’obbligo di alfabetizzazione in materia di AI (art. 4)
L’articolo 4 dell’AI Act introduce un obbligo trasversale, in vigore dal 2 febbraio 2025: fornitori e deployer devono adottare misure per garantire un livello sufficiente di alfabetizzazione in materia di AI del proprio personale e di chi opera sui sistemi per loro conto. Dal 2 agosto 2026 le autorità nazionali di vigilanza possono verificarne il rispetto.
Il Regolamento definisce l’alfabetizzazione in materia di AI come «le competenze, le conoscenze e la comprensione che consentono a fornitori, deployer e persone interessate di procedere a una diffusione informata dei sistemi di AI, acquisendo consapevolezza delle opportunità, dei rischi e dei possibili danni».
Tre aspetti meritano attenzione.
- Le misure vanno calibrate: il livello di formazione dipende da conoscenze ed esperienza di chi usa l’AI, dal contesto d’uso e dalle persone coinvolte.
- Non riguarda solo l’IT: devono formarsi anche HR, marketing, commerciale e chiunque usi strumenti di AI generativa nel lavoro quotidiano, inclusi i collaboratori e collaboratrici esterni che operano sui sistemi per conto dell’azienda.
- Vale per ogni livello di rischio: l’obbligo si applica a tutti i fornitori e i deployer, anche a chi non ha in casa alcun sistema ad alto rischio.
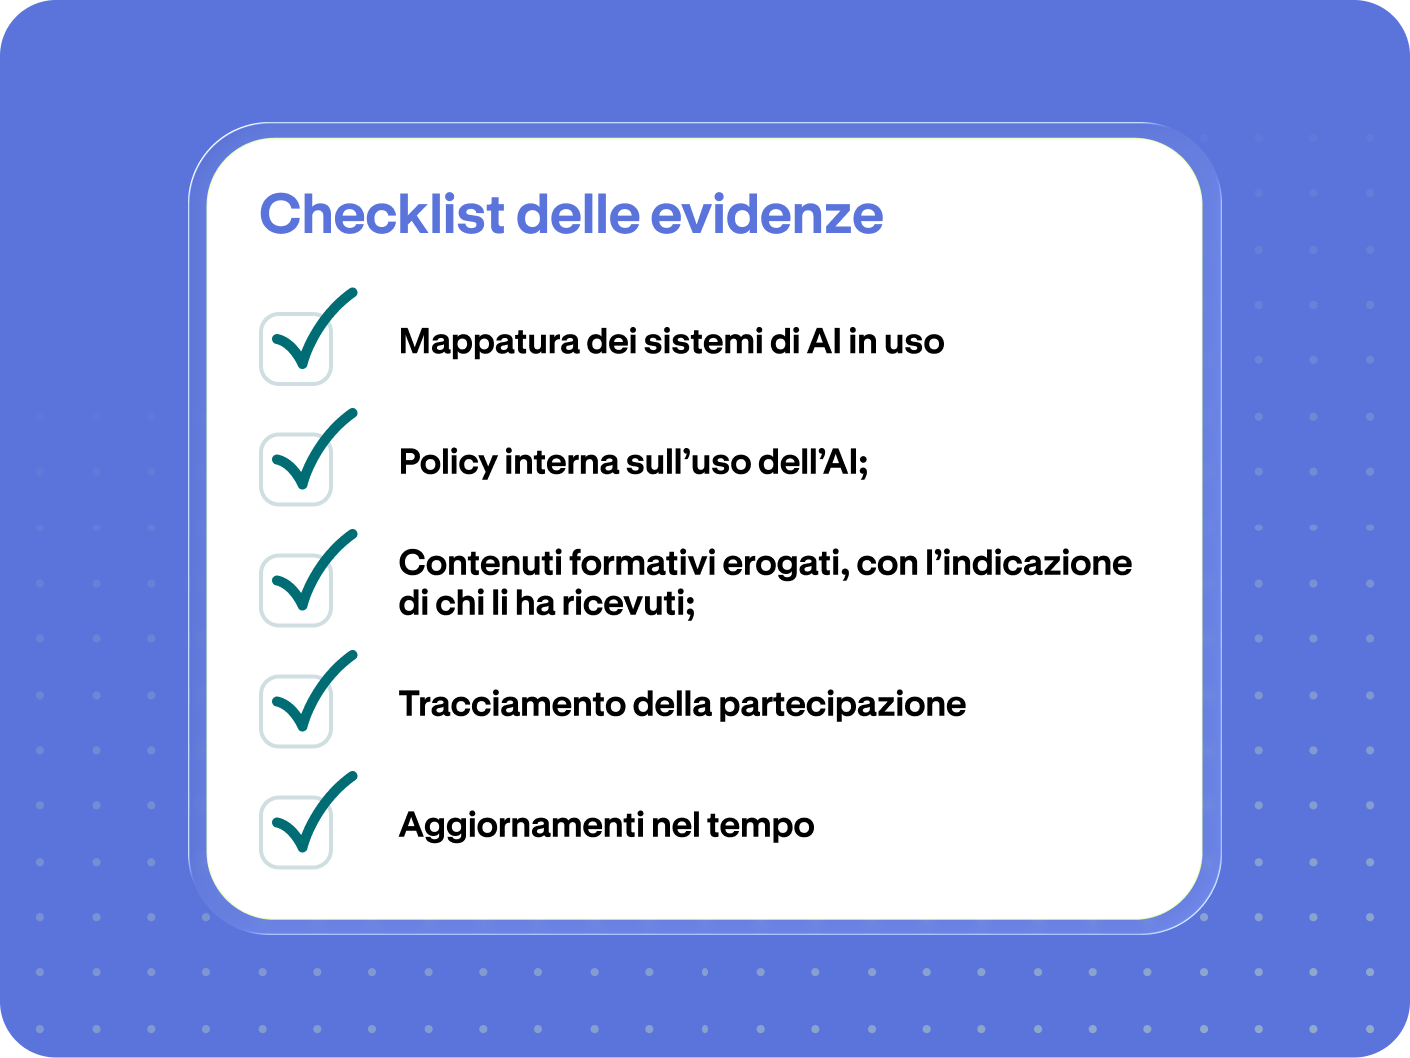
Il Regolamento non impone un formato specifico e chiede soltanto che le misure siano proporzionate al contesto e al ruolo. In sede di controllo contano però le evidenze:
- la mappatura dei sistemi di AI in uso;
- una policy interna sull’uso dell’AI;
- i contenuti formativi erogati, con l’indicazione di chi li ha ricevuti;
- il tracciamento della partecipazione;
- gli aggiornamenti nel tempo.
Quali sono le sanzioni dell’AI Act e i rischi per chi non si adegua
Le sanzioni previste dall’articolo 99 dell’AI Act sono tra le più severe del diritto europeo e per alcune violazioni superano quelle del GDPR.
- Pratiche di AI vietate (art. 5): fino a 35 milioni di euro o al 7% del fatturato mondiale annuo, se superiore.
- Violazione degli obblighi di fornitori, deployer, importatori e distributori, compresi gli obblighi di trasparenza (art. 50): fino a 15 milioni di euro o al 3% del fatturato mondiale annuo.
- Informazioni inesatte, incomplete o fuorvianti alle autorità: fino a 7,5 milioni di euro o all’1% del fatturato mondiale annuo.
Accanto alle multe gli Stati membri prevedono misure non pecuniarie, come avvertimenti e ordini correttivi, tenendo conto della sostenibilità economica di PMI e piccole imprese a media capitalizzazione. In Italia questi poteri sono esercitati da ACN (Agenzia per la Cybersicurezza Nazionale), che dispone anche di poteri ispettivi.
Ci sono poi quattro ragioni pratiche per cui conviene mettere in ordine l’alfabetizzazione prima di tutto il resto.
- La formazione previene le violazioni che si pagano: ad esempio, un team marketing che pubblica contenuti generati dall'AI senza dichiararlo viola l'art. 50 (fino a 15 M€ o 3%).
- In caso di incidente, le autorità valutano cosa l'azienda aveva messo in campo: personale formato e policy documentate sono un'attenuante, la loro assenza è un'aggravante.
- Le evidenze non si producono a posteriori: in un controllo si mostra ciò che esiste già.
- In gare, questionari fornitori e rating ESG i clienti stanno iniziando a chiedere evidenze di governance dell'AI.
Quali sono le scadenze dell’AI Act
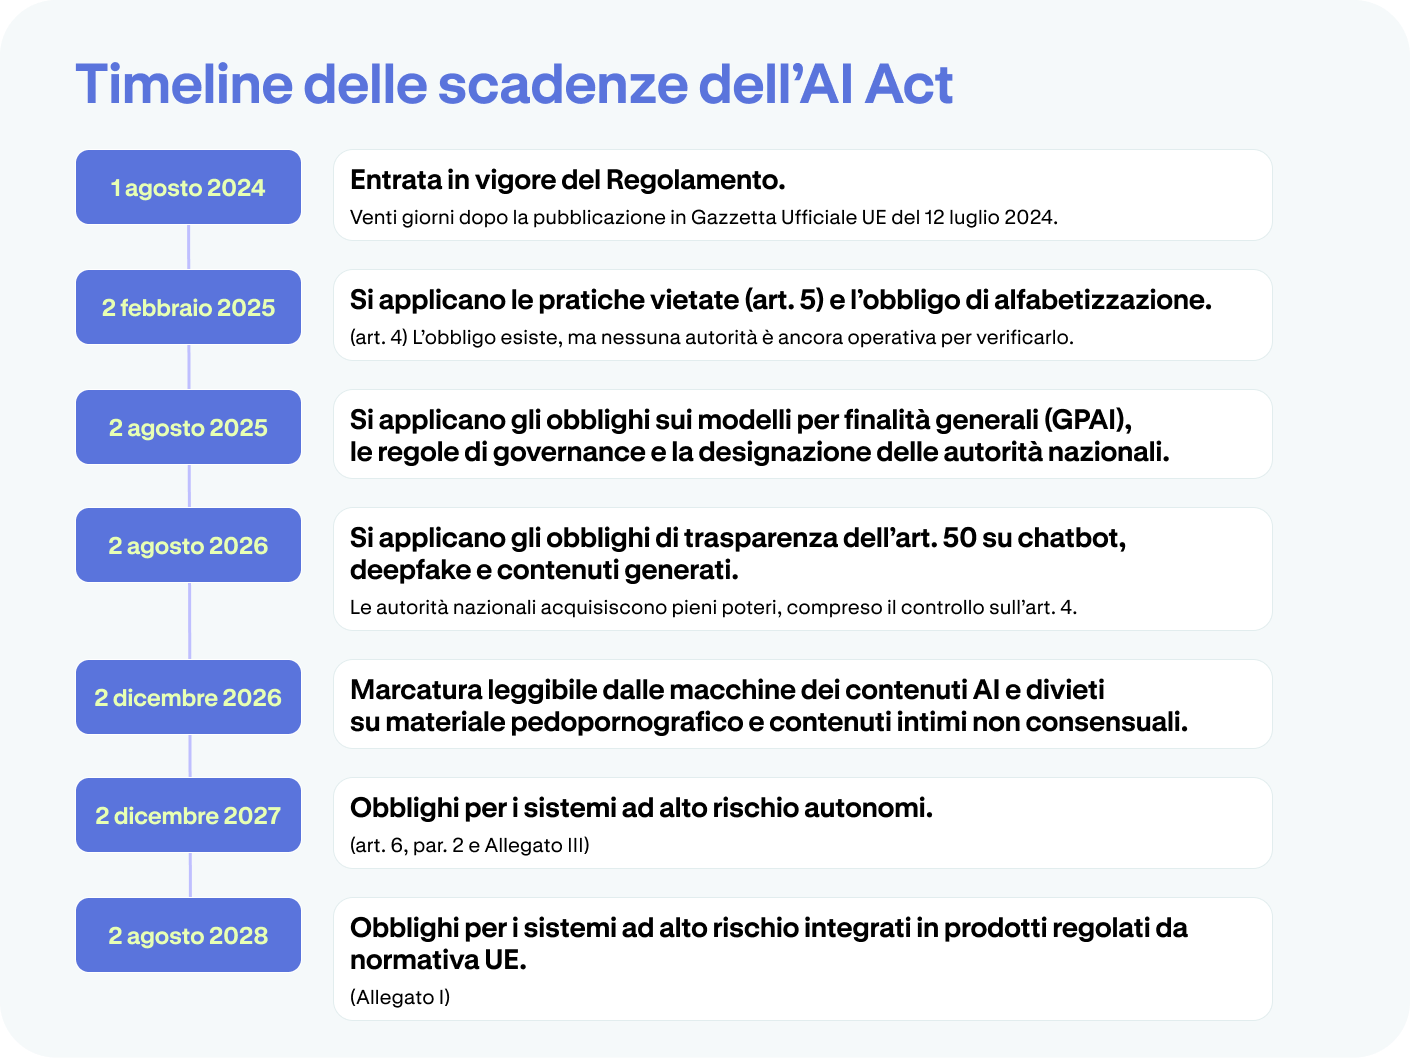
Il calendario di applicazione dell’AI Act si sviluppa su quattro anni. Queste sono le date da mettere in agenda.
- 1° agosto 2024: entrata in vigore del Regolamento, venti giorni dopo la pubblicazione in Gazzetta Ufficiale UE del 12 luglio 2024.
- 2 febbraio 2025: si applicano le pratiche vietate (art. 5) e l’obbligo di alfabetizzazione (art. 4). L’obbligo esiste, ma nessuna autorità è ancora operativa per verificarlo.
- 2 agosto 2025: si applicano gli obblighi sui modelli per finalità generali (GPAI), le regole di governance e la designazione delle autorità nazionali e le disposizioni sanzionatorie a carico di fornitori e deployer (art. 99).
- 2 agosto 2026: le autorità nazionali acquisiscono pieni poteri, compreso il controllo sull'art. 4, e diventano applicabili le sanzioni della Commissione sui modelli GPAI (art. 101).
- 2 dicembre 2026: marcatura leggibile dalle macchine dei contenuti AI per i sistemi già sul mercato ed entrata in vigore dei nuovi divieti su materiale pedopornografico e contenuti intimi non consensuali.
- 2 dicembre 2027: obblighi per i sistemi ad alto rischio autonomi (art. 6, par. 2 e Allegato III).
- 2 agosto 2028: obblighi per i sistemi ad alto rischio integrati in prodotti regolati da normativa UE (Allegato I).